信息系统运行维护管理制度
第一章 总则
第一条 为规范信息系统运行维护(以下简称“运维”)服务管理,保障信息系统安全、稳定、高效运行,提升运维服务质量和效率,支撑业务持续健康发展,依据国家相关法律法规及行业标准,结合本单位实际情况,制定本制度。
第二条 本制度适用于本单位所有信息系统及其支撑环境的运行维护服务管理,包括机房基础设施、网络系统、服务器与存储、数据库、中间件、应用系统、安全设备及终端设备等。
第三条 运维服务遵循“统一管理、分级负责、流程规范、安全可控”的原则,通过建立标准化、流程化的运维服务体系,实现运维工作的可知、可控、可管、可评。
第四条 运维服务目标:确保信息系统可用性不低于99.9%,关键业务系统故障恢复时间不超过2小时,年度重大安全事故为零。
第二章 组织与职责
第五条 设立信息系统运维管理领导小组(以下简称“领导小组”),由分管信息化的单位领导任组长,信息化部门负责人任副组长,成员包括各业务部门代表。领导小组职责:
- 审定运维管理制度、年度运维计划及预算;
- 决策重大运维事项,协调资源保障;
- 监督运维服务质量,考核运维绩效。
第六条 信息化部门为运维服务归口管理部门,负责:
- 组织制定运维制度、流程和标准;
- 统筹运维资源配置与调度;
- 实施日常运维监控、巡检、故障处理及变更管理;
- 开展运维数据分析与持续改进。
第七条 各业务部门职责:
- 明确本部门信息系统使用需求及优先级;
- 配合完成系统测试、上线及变更验证;
- 及时反馈系统问题和改进建议。
第八条 运维服务提供商(外包服务商)职责:
- 依据合同和SLA提供运维服务;
- 遵守本单位管理制度及安全保密要求;
- 定期提交运维报告和优化建议。
第三章 运维服务内容
第九条 运维服务包括以下类别:
1. 基础设施运维:机房环境、UPS、空调、消防、安防等;
2. 网络运维:交换机、路由器、防火墙、负载均衡、VPN等;
3. 服务器与存储运维:物理服务器、虚拟机、存储设备、备份系统;
4. 数据库与中间件运维:数据库优化、备份恢复、中间件配置管理;
5. 应用系统运维:系统监控、日志分析、版本升级、接口维护;
6. 安全运维:漏洞扫描、补丁管理、入侵检测、安全审计、防病毒;
7. 桌面与终端运维:PC、打印机、外设及办公软件支持;
8. 数据备份与灾难恢复:备份策略制定、恢复演练、容灾切换。
第十条 运维服务方式分为:
- 日常巡检:按日/周/月执行检查清单;
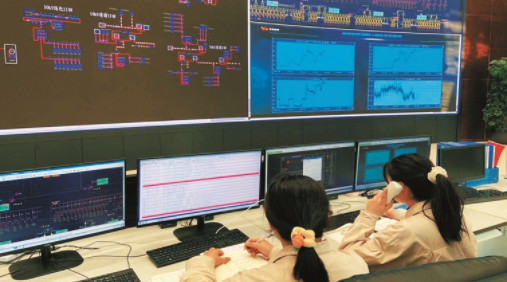
- 实时监控:通过监控工具7×24小时监测;
- 事件响应:按级别快速响应和处理;
- 问题管理:根因分析与根治;
- 变更管理:规范变更申请、评估、审批与实施;
- 配置管理:维护CMDB,确保配置信息准确。
第四章 运维服务流程
第十一条 服务台与事件管理:
- 设立统一服务台(电话、邮箱、工单系统)受理用户请求;
- 事件按影响范围分四级:特别重大(Ⅰ级)、重大(Ⅱ级)、较大(Ⅲ级)、一般(Ⅳ级);
- Ⅰ级事件立即上报领导小组,30分钟内响应,2小时内恢复;Ⅱ-Ⅳ级按SLA响应处理。
第十二条 问题管理:
- 对重复发生或重大事件启动问题管理;
- 分析根本原因,制定解决方案并跟踪验证;
- 更新知识库,防止问题复发。
第十三条 变更管理:
- 变更分为标准变更、常规变更、紧急变更;
- 常规变更需提前3个工作日提交申请,经审批后实施;
- 紧急变更可先实施后补流程,但须在24小时内补齐手续;
- 重大变更须制定回退方案,并经领导小组批准。
第十四条 配置管理:
- 建立配置管理数据库(CMDB),记录所有配置项及其关系;
- 变更实施后及时更新CMDB;
- 每季度进行一次配置审计,确保数据准确性。
第十五条 备份与恢复管理:
- 关键数据每日增量备份、每周全量备份,备份介质异地存放;
- 每半年组织一次恢复演练,验证备份有效性;
- 备份数据至少保存6个月。
第五章 安全管理
第十六条 运维安全管理要求:
- 运维人员签署保密协议,实行最小权限原则;
- 操作行为通过堡垒机记录审计;
- 远程运维须通过VPN及双因素认证;
- 禁止在运维终端存储敏感数据。
第十七条 漏洞与补丁管理:
- 每月进行一次漏洞扫描,高危漏洞24小时内修复;
- 补丁安装前须测试验证,避免影响业务。
第十八条 应急管理:
- 制定信息系统应急预案,每年至少演练一次;
- 发生重大故障或安全事件时,立即启动应急响应,并按规定上报。
第六章 监控与考核
第十九条 建立运维监控指标体系:
- 可用性、响应时间、吞吐量、错误率等;
- 监控数据保留至少1年,用于分析趋势和优化。
第二十条 运维服务考核:
- 每季度对运维团队及外包服务商进行考核;
- 考核指标包括SLA达成率、用户满意度、事件解决率等;
- 考核结果与绩效奖惩挂钩。
第七章 文档与知识管理
第二十一条 运维文档包括制度、流程、操作手册、巡检记录、变更记录、事件报告等,须分类归档,电子文档定期备份。
第二十二条 建立运维知识库,鼓励积累和分享经验,典型问题解决方案纳入知识库,提升整体运维能力。
第八章 附则
第二十三条 本制度由信息化部门负责解释和修订,每两年评审一次。
第二十四条 本制度自发布之日起施行,原有相关规定与本制度不一致的,以本制度为准。
第二十五条 违反本制度造成损失或不良影响的,依照有关规定追究责任。
如若转载,请注明出处:http://www.zxds88.com/product/55.html
更新时间:2026-10-22 00:57:36